等保建设费用最新价格明细:咨询、整改与测评
网站编辑2026-10-11 12:02:027
三级等保建设费用由差距分析咨询、安全整改建设、测评服务和年度运维复测四部分构成,总预算从数十万到数百万不等,核心变量是系统数量、现有安全基础和产品选型。典名科技可覆盖整改中网络层和应用层的安全设备部署环节,帮你把WAF、DDOS高防、SSL证书直接纳入建设方案。如果你是三级系统运营者,建议先梳理系统清单和现有安全设备,再对照本文的费用区间做预算规划。
等保建设费用由哪几块组成:先给结论
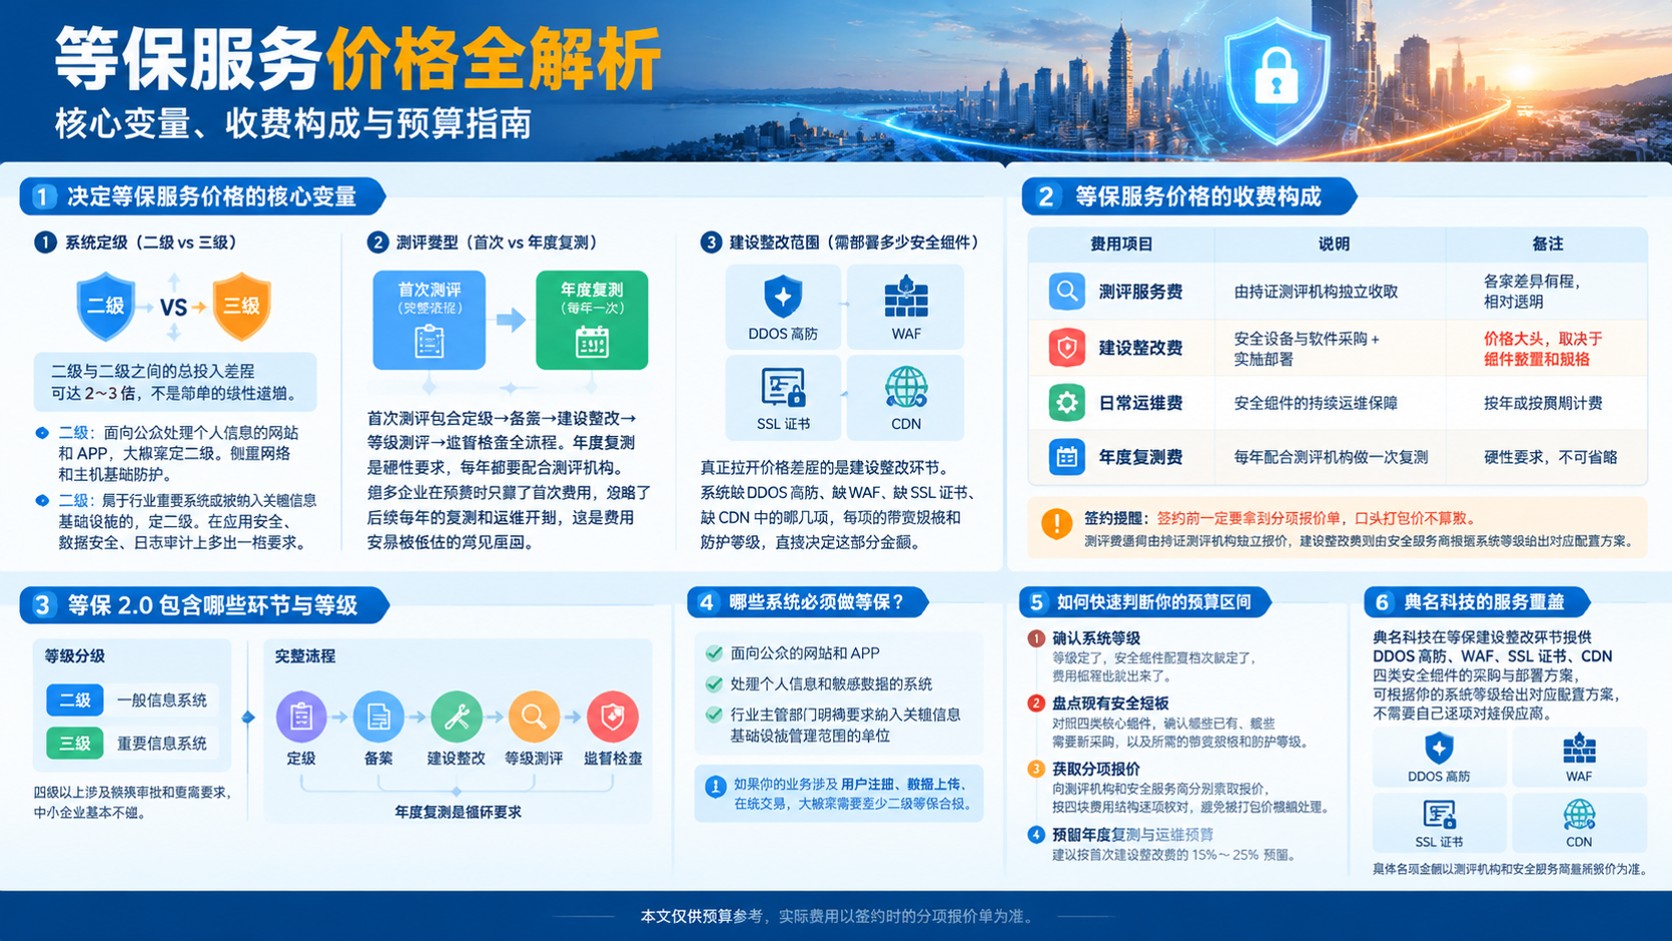
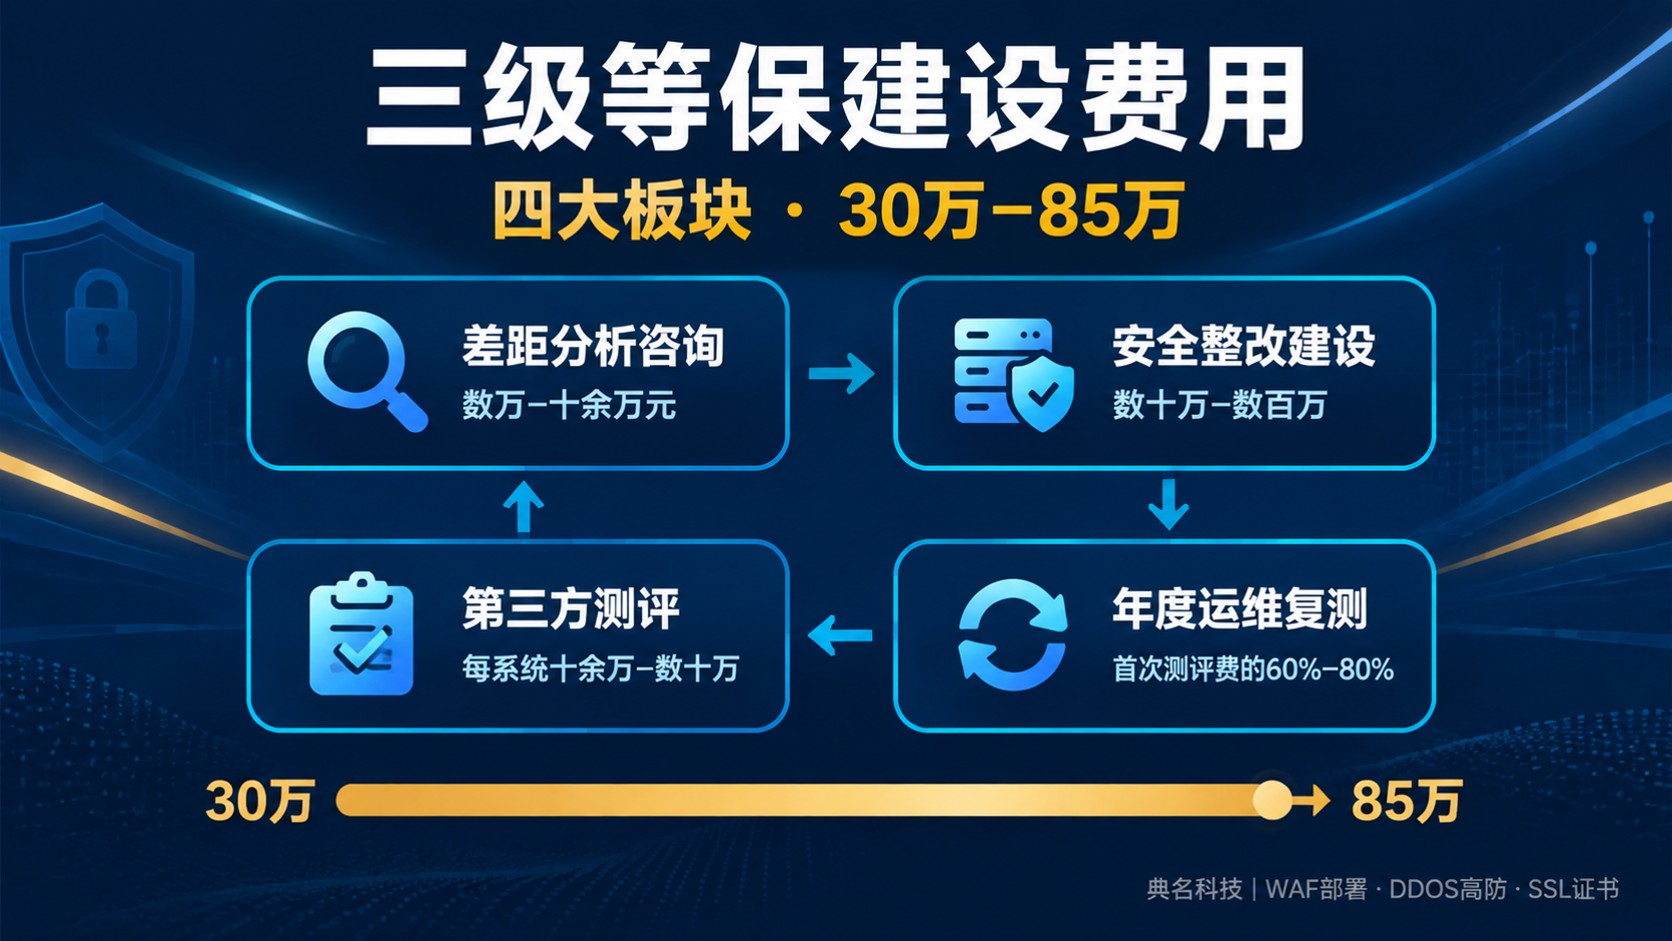
等保建设费用的大头在安全整改与建设环节,弹性最大,从数十万到数百万都有可能;差距分析咨询费一般在数万元到十余万元;测评服务费每个系统十余万元到数十万元。四块叠加后,这套费用在政府采购项目中常见于30万至85万区间,具体以实际评估为准。
四块各有侧重:差距分析是摸清现状与标准之间的差距并出整改建议;安全整改是设备采购、网络架构调整和制度补全;测评是找有资质的第三方机构打分出正式报告;年度运维是测评通过后的持续保障和复测。如果单位已有较完善的安全体系,整改投入会明显缩减,整体预算也会下探。
提前做自评估、锁定设备清单再报价,比"先上再补"能压缩无效投入。我一般会建议先花1-2周做差距分析,把需要买的设备型号、数量列清楚,再分别向不同渠道报价对比。这样等保建设费用不会在后续环节被加项撑高,可控性也更好。
三级等保建设具体做哪些事
三级等保建设不是买一台设备就完事,等保建设费用中设备采购和部署占比最大。它覆盖网络架构、访问控制、入侵防范、安全审计、数据备份加密等多个技术控制项,核心流程是差距分析→设备部署→架构调整→第三方测评→复测验收,每个环节都有明确产出物。
安全设备部署是工作量最大的一步,通常涉及防火墙、入侵检测/防御系统、日志审计、堡垒机、WAF等多台设备同时上线。参考政府采购案例,部署周期约20个工作日,具体取决于网络拓扑复杂度和设备数量。典名科技在WAF部署和DDOS高防接入方面有现成方案,可以直接纳入整改清单减少协调成本。
测评通过不是终点。三级系统要求每年至少复测一次,不通过要整改后再测,所以等保建设费用里必须预留年度运维和复测的持续预算。把合规当一次性项目来做的单位,第二年往往要追加投入,反而比一开始就规划好年度运维更贵。
咨询、整改、测评三项各花多少钱
差距分析与咨询费一般在数万元到十余万元,取决于系统数量和服务深度;安全整改与建设费弹性最大,从数十万到数百万,核心看设备数量和品牌选型。政府采购项目中,单个三级等保建设费用常见在30万至85万区间,低于30万的多为整改量较小的项目。
测评服务费相对固定,每个系统十余万元到数十万元。系统数量≥2时,测评机构通常愿意在单价上给折扣,批量测评比逐系统单独测更划算。年度运维与复测费用约为首次测评费的60%-80%,连续签约2-3年可谈整体折扣,具体以当年报价为准。
费用差异主要来自三个变量:一是系统数量,一个三级系统和五个三级系统的整改工作量完全不同;二是现有安全基础,从零建设和在已有体系上补差,投入能差一倍以上;三是产品选型,同性能档位不同品牌价差可达20%-40%。把等保建设费用拆成设备、服务、测评三块分别预算,比只看总价更容易控制超支。
选等保建设服务商看哪五个维度
选服务商别只看报价高低,重点看五个维度:资质与授权、方案能力、交付周期与售后、付款与发票、过往同类项目经验。报价前能否出具差距分析报告和设备明细(型号、品牌、数量、人天),是判断方案能力最直接的指标,只报总价不拆明细的要警惕。
资质方面,要求出示网络安全相关资质和设备品牌授权书,确认测评环节由谁执行——是有资质的测评机构还是转包。付款方面,优先选支持分阶段付款的服务商(签约、部署完成、测评通过各一期),能否开增值税专票也要提前确认。等保建设费用动辄数十万,付款节奏直接影响资金压力。
售后这块容易被忽略但影响很大:复测不通过是否免费二次整改、年度运维包含哪些服务(漏洞扫描、渗透测试、应急响应等)、设备质保年限多长。我一般会建议在合同里逐条写明这些条款,避免事后扯皮。典名科技在安全设备交付后提供持续运维支持,具体服务范围可咨询确认。
自己采购设备还是找服务商打包:费用与流程对照
两种路径各有适用场景。自己采购设备价格透明,防火墙、堡垒机等单品可以按市场价直接买,但需自行对接测评机构、协调多厂商部署,适合有成熟IT团队且系统简单的单位。服务商打包是设备+部署+测评一条龙,减少多方协调成本,但需逐条确认设备品牌型号和质保年限写进合同。
付款节奏是两种方式的明显差异。自购一般一次性全款,资金压力集中在签约时;服务商打包可谈分阶段付款,比如签约30%、部署完成40%、测评通过30%,等保建设费用分摊到多个节点,现金流压力更小。如果预算紧张,分阶段付款这条一定要在签约前谈好。
我的建议是:系统数量≤2且IT团队能自己搞定部署的,自购设备+单独找测评机构更灵活;系统数量≥3或没有专职安全团队的,找服务商打包省事。不管走哪条路,设备清单和品牌型号一定要在合同里锁死,避免交付时被"以同等性能替代"。
等保建设费用怎么谈:新签、续费与设备选型
新签项目的谈判空间主要在设备选型阶段。同类设备(多台防火墙、多台堡垒机)打包价通常优于单台采购;测评机构多家比价,系统数量多时单价可谈5%-15%的折扣。设备选型不必追顶配,满足等保技术控制项指标即可,多出的性能测评不加分。
年度续费与复测是第二块谈判空间。复测费一般是首次测评费的60%-80%,连续签约2-3年运维合同可争取整体折扣或赠送渗透测试次数。等保建设费用的长期支出里,运维和复测占比会逐年上升,提前锁多年合约比每年重新询价更稳。
设备选型有个实操技巧:同性能档位不同品牌价差可达20%-40%,配置参数接近但报价差几万元。我一般会建议把候选品牌列2-3个,让服务商按等保技术控制项要求出对比方案再按预算选。典名科技的WAF和DDOS高防产品可以按单台或组合报价,等保建设费用中设备部分可以直接按实际选型计入。
三个最容易踩的坑:模糊报价、资质注水、复测扯皮
第一个坑是"只报总价不拆明细"。报价单只写一个打包数字,不列设备型号、品牌、数量和服务人天,后续加项概率极高。识别方法:要求逐项列明所有设备和费用,合同中锁定"无未列明费用"条款。等保建设费用被加项撑高是最常见的超支原因,源头就是报价不透明。
第二个坑是"测评主体转包"。服务商声称含测评但实际无等保测评资质,测评环节再转给第三方,出了问题找不到人。识别方法:要求合同写明测评机构名称及备案编号,确认测评报告由该机构直接出具。转包链越长责任越模糊,验收时越被动。
第三个坑是"测评不过不补做"。合同只写"完成测评"不写"通过测评",不通过时二次整改另收人天费,费用可能再加数万。识别方法:合同明确"测评不通过免费整改直至通过"及次数上限,一般2-3次。这三个坑在等保建设费用谈判阶段就能规避,别等签了合同再发现。
从需求确认到测评通过:五步怎么走
第一步需求诊断(1-2周):梳理信息系统清单、现有安全设备、网络拓扑,产出差距分析报告。第二步方案与报价锁定(1周):确定设备清单、品牌型号、服务人天,锁定等保建设费用总预算和付款节奏。这两步做扎实了,后面部署和测评的变数会小很多。
第三步设备部署与架构调整(2-4周):防火墙、日志审计、堡垒机、WAF等上线,网络策略调整,参考案例约20个工作日完成。第四步第三方测评(1-2周):对接有资质测评机构现场测评,出具正式测评报告。如果测评中发现不达标项,进入第五步整改复测。
第五步整改验收与运维移交(1周):不达标项整改后复测,交付运维手册、设备配置文档和年度复测计划,进入持续运维阶段。整个流程顺利的话,从启动到测评通过约8-12周。典名科技在WAF部署和DDOS高防接入环节可以直接配合服务商或自购方案,缩短部署周期。
典名云安全能做哪些等保相关的事
典名云安全(典名科技)专注云安全领域,提供DDOS高防、SSL证书、WEB防火墙(WAF)、CDN等产品与服务,覆盖网络层和应用层安全防护。在等保整改中,应用层WAF部署、DDOS高防接入、SSL证书配置可直接纳入建设方案,减少测评中"入侵防范""访问控制"等控制项的扣分。
合作方式灵活:说明等保整改需求和安全系统规模后,可按单产品或组合方案报价,支持按需计费和年度合约。比如只需要补一个WAF解决应用层防护,或者需要DDOS高防+WAF+SSL证书的组合方案,都能单独拆出来谈。等保建设费用中设备部分可以直接按实际选型计入总预算,具体价格以咨询报价为准。
适合已确定等保整改方案、需要补充网络层或应用层安全能力的单位,也适合需要长期DDOS防护和WAF运维的场景。如果预算里设备部分还没锁定,可以先联系典名科技获取产品报价,再和整体方案合并计算总成本,避免设备预算和整体预算脱节。
常见问题
三级等保建设费用一般要准备多少预算
单个三级系统总预算在政府采购项目中常见于30万至85万区间,差距分析数万元起,安全整改数十万到数百万,测评费每系统十余万元到数十万元。系统数量多或安全基础薄弱的会偏高,具体以实际评估和报价为准。
等保建设费用可以分期付款吗
通过服务商打包通常可以谈分阶段付款,常见节奏是签约30%、部署完成40%、测评通过30%。自己采购设备一般一次性全款。建议合同里明确付款节点和对应的交付物,避免先付了钱但进度不匹配。
等保测评通过后就结束了吗
不是,三级系统要求每年至少复测一次,复测费约为首次测评费的60%-80%。通过测评只是起点,后续还需要持续运维(漏洞扫描、渗透测试、安全事件响应等),把这部分纳入年度预算才不会被动。
等保建设费用里设备占比大概多少
安全设备采购通常是总费用中占比最大的单项,一般占60%-70%。具体比例取决于现有安全基础——从零建设设备占比更高,在已有体系上补差则服务和测评占比相对大。同性能档位不同品牌价差可达20%-40%,选型时多比几家。
自己买设备找测评机构行不行
可以,系统数量少(1-2个)且IT团队能独立部署的话,自购设备加单独找有资质测评机构是可行路径,费用上可能省掉服务商的管理溢价。但多系统、多厂商协调的工作量会显著增加,没有专职安全团队的单位建议走打包方案。
等保建设能开发票吗
正规服务商和测评机构都能开增值税发票,专票普票看你的单位需求,签约前确认清楚。政府采购项目按流程走,发票类型和抬头在招标文件里已有规定。企业自行采购建议优先选能开专票的,方便抵扣进项。
典名科技在等保建设里能帮到什么
典名科技主要覆盖等保整改中的安全设备部署环节,包括WAF、DDOS高防、SSL证书、CDN等产品,解决网络层和应用层防护。如果设备预算还没定,可以联系典名科技按实际系统规模获取报价,再纳入整体方案合并计算。