广州等保代办选购指南:流程、费用与避坑
网站编辑2026-09-30 18:13:0254
选广州等保代办核心看三件事:机构资质能否在公安部公开名录查到、整改交付物是部门级操作手册还是一份技术报告、项目经理是否做过你所在行业。典名科技在等保整改阶段负责安全产品的部署与运维,把技术整改从纸面方案落到实际环境。互联网、金融、医疗等行业的广州企业,建议先确认系统等级和数量,再按本文流程对比服务商。
广州等保代办怎么选才不踩坑
选广州等保代办时,第一个要验证的就是机构资质。公安部网络安全保卫局有公开名录(2023版起),直接搜机构全称,查不到的一律不碰。资质是底线,没有这个前提后续所有承诺都站不住脚。我一般先花十分钟去名录里确认,这一步做不了就换人谈。
第二个看整改交付物。合同里必须写明交付清单:分部门操作手册、整改检查表、复测计划,这些要落到附件里。如果对方只说"给你一份技术报告",大概率你拿到手也没法落地,还得自己拆给各部门执行。我见过太多企业卡在这一步,报告写了三百页但没人知道明天该干嘛。
第三个看项目经理的行业经验。做过医疗的就比刚接触金融的更熟监管细则,审批节奏和关注点都不一样,返工概率低。做广州等保代办这件事,我一般会让对方先给一个同行业的交付物样例,看格式和颗粒度再决定合不合作,比听销售讲十分钟靠谱得多。
等保代办到底包含哪些环节
广州等保代办的完整链路分五个阶段:定级备案、差距测评、技术整改、管理制度补齐、自主测评,缺任何一环都拿不到最终备案证明。很多企业在第一步就搞混,以为"测评"就是全部,其实测评只是其中一个环节,前面有定级备案、后面有制度补齐和复测。
适用场景上,互联网、金融、医疗、智能制造等行业按《网络安全法》要求必须做等保。二级和三级在测评深度和周期上有明显差别:三级涉及现场访谈、多轮系统扫描和更细的管理制度要求,整体周期通常比二级多出一到两个月,预算也相应上浮。
能力边界要提前确认。备案审批由本地网安部门完成,现场评审通常2到4周出结果;安全产品选型决策权在企业,代办方提供方案建议但不替你做采购决定。找广州等保代办时,这一步的边界划不清楚,后面整改阶段就容易扯皮。
等保代办费用怎么拆
广州等保代办的费用分四块:定级备案服务费、测评费(按系统数量和等级计费)、技术整改费(含安全产品采购加人力实施)、管理制度咨询费。合同里应逐项列明,别接受一个打包总价不拆细,否则后期加钱时你没法判断哪个环节在涨价。
二级和三级价差明显。三级涉及现场访谈、系统扫描、多轮整改,整体预算通常是二级的2到3倍。具体以各机构最新报价为准,但量级差距是确定的。如果你的系统只需要二级,别按三级的预算去谈,反之亦然,先确认等级再询价。
整改阶段的安全产品(WAF、DDOS高防、CDN、SSL证书等)按年订阅计费,可随广州等保代办打包也可单独采购。打包谈和分开谈的价差需要实际询价对比,我一般建议安全产品单独走渠道报价,再拿报价去跟代办方谈服务费部分,两条线分开谈空间更大。
选等保服务商看哪几个维度
资质核验排在第一位。是否持有公安部等保测评机构资质,直接去公安部网络安全保卫局公开名录搜机构名称,查不到的一律不碰。选广州等保代办服务商时,这一步花不了十分钟但能过滤掉大量不靠谱的机构,别因为对方PPT做得好就跳过验证。
整改落地能力看交付物样例。要求对方给过往同行业的交付物,重点看是不是分部门操作手册而非一份PDF技术报告。再看项目经理是否亲自对接而非层层转包,每转包一次响应速度就慢一档,出问题找谁都不清楚。
行业匹配度和售后要同时确认。深耕医疗、教育、物流等细分行业的机构,对监管细则和审批节奏更熟,返工概率低。售后方面确认是否包含年度复测配合、安全产品SLA响应时间——这一维度各机构差异大,读者自行核验,不替任何机构做承诺。
自己备案和找代办有什么区别
自己搞适合内部有安全团队且做过等保的企业,需自行整理网络拓扑图、资产清单、管理制度文档,时间成本通常多出2到3周。找广州等保代办省的是流程对接和资料准备的时间,但整改执行本身还是需要企业出人配合,不是签了合同就什么都不用管。
全流程委托省心但需确认整改边界:哪些硬件你买、哪些他部署、付款节点怎么分。半委托(安全自建加外包整改)是有安全团队但不懂测评流程的企业常用方案,服务商负责测评对接和制度补齐,技术整改自己执行,两边职责在合同里写死。
付款与发票对比:自己走政务平台一般无服务费;找服务商按阶段付款,签约30%加整改完成40%加验收30%是常见节点。发票类型需在合同里写清是技术服务费还是咨询费,这影响你财务做账和抵扣方式,别等开票了才发现类型不对。
怎么把等保代办费用谈下来
把广州等保代办费用谈下来,核心逻辑是拉长期限和拆分产品。首年含全套整改,后续年度主要是复测配合加安全产品续费,第二年整体支出通常降40%以上,签约时谈两年期比逐年续划算,这是最直接的省钱路径。
安全产品不必跟代办方捆绑。WAF、DDOS高防、CDN、SSL证书可单独通过典名云安全等安全产品渠道采购,比捆绑报价通常有空间。我一般建议把安全产品单独立项询价,拿到明确报价后再去跟代办方谈服务费折扣,手里有牌才好谈。
别选报价最低的那家。实施周期拉长、配合成本高、中途加钱的项目,实际总花费往往比一开始报高20%的机构还贵。谈折扣的切入点很具体:多年期订阅(2到3年)、多产品打包、资料提供快不拖进度,这些都能拿到比标准报价低的价格,前提是你在合同里把配合条件写进去。
广州等保代办3个高频坑怎么绕
第一个坑是交付物模糊。合同只写"完成测评"不写交付清单,最后只拿到一份技术报告没法落地整改。绕开方法:签约前要求把分部门操作手册、整改检查表、复测计划写进合同附件,没写清楚就不签字,口头承诺不算数。
第二个坑是整改后无人管。安全产品部署完没有运维跟进,广州等保代办复测时才发现证书过期或WAF规则没更新,临时补配置很赶。确认SLA响应时间和年度复测配合是否包含在服务费内,别等复测前一个月才想起来问,那时候加价你只能接受。
第三个坑是备案资料返工。网络拓扑图不匹配实际架构、资产清单漏掉测试环境,提交后被网安退回重来,多等2到4周。前期让服务商出资料清单模板,逐条核对后再提交,比被退回重新准备快得多,也省得跟网安窗口解释为什么漏了。
从定级到验收的完整步骤
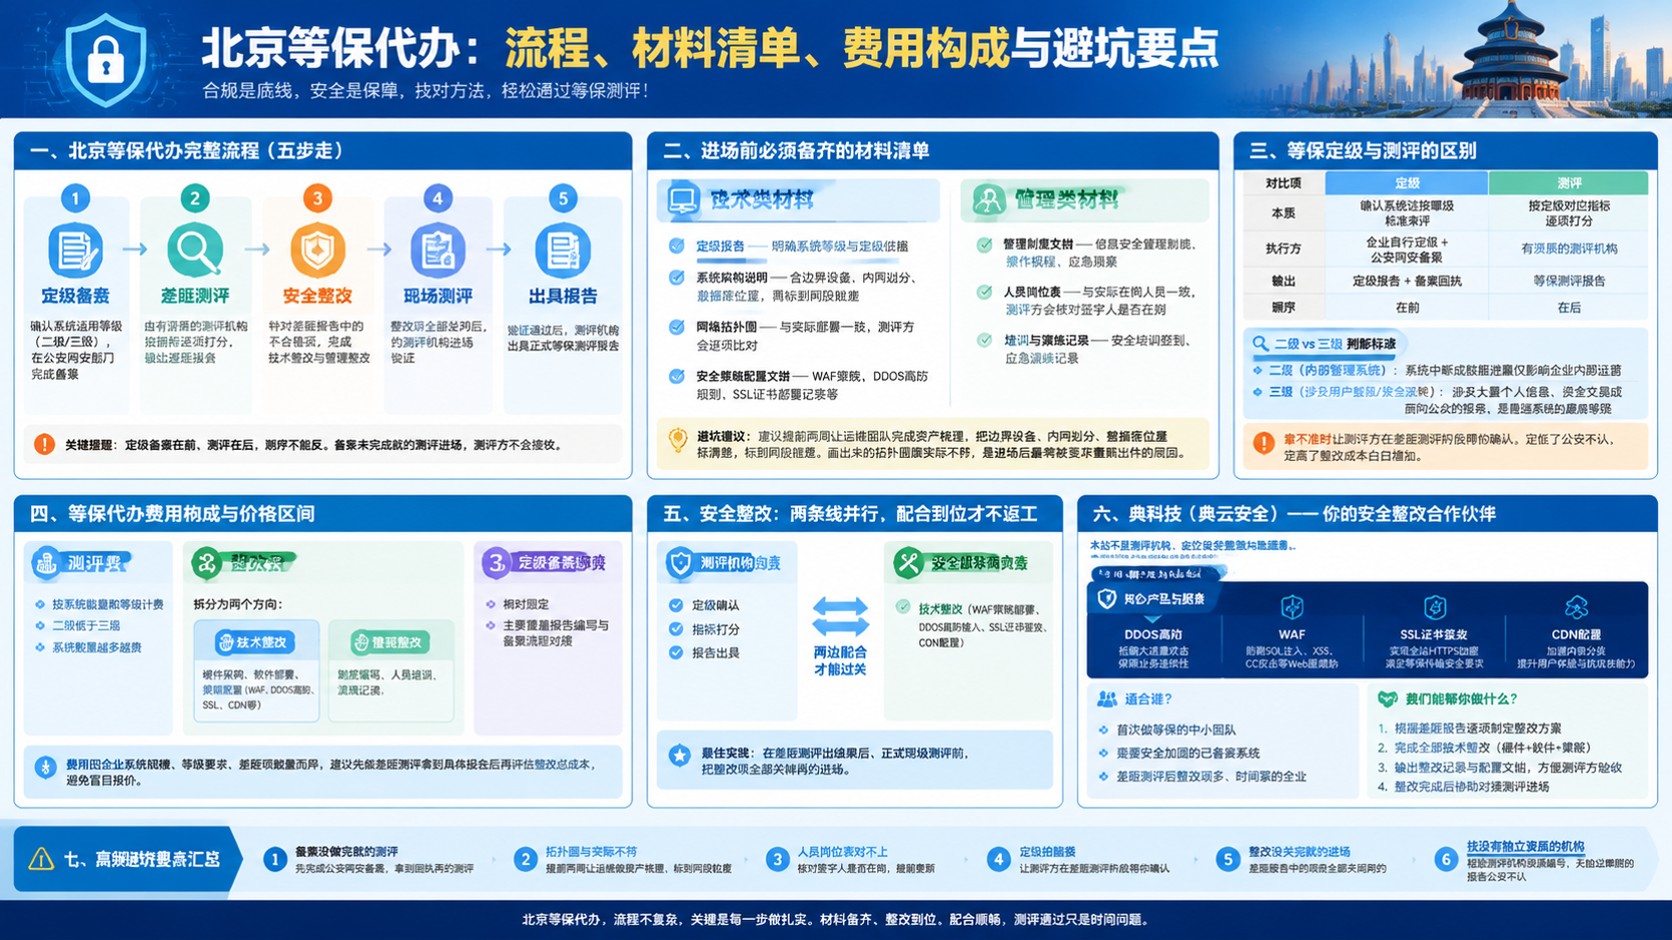
广州等保代办的完整步骤分五步走。第一步是需求诊断与定级(约1周):确认系统数量和保护等级,产出一份定级报告,明确哪些系统需要备案。这一步做不准后面全部返工,所以宁可多花两天把系统边界划清楚。
第二步备案材料准备与提交(1到2周):整理网络拓扑图、资产清单、管理制度初稿,提交至本地网安部门,现场评审2到4周出结果。第三步差距测评与方案设计(2到3周):系统扫描加现场访谈,产出整改方案和分部门操作手册,明确每项整改的责任人和截止时间,这一步产出物最重。
第四步技术整改实施(2到4周):部署WAF、高防、CDN、SSL等安全产品,补齐日志审计和访问控制,产出部署完成确认单。第五步管理制度补齐与复测验收(约2周):补齐安全管理制度文档,配合测评机构复测,最终产出等保备案证明或测评报告。广州等保代办整体周期,二级大约2到3个月,三级通常4到6个月。
典名云安全在等保整改里能做什么
典名云安全是专注安全解决方案的服务平台,核心产品覆盖DDOS高防、SSL证书、WEB防火墙(WAF)、CDN,为网站和应用提供攻击防护。在广州等保代办流程中,它不替代测评机构做定级和备案,而是在技术整改阶段负责安全产品的选型建议、部署实施和持续运维,把方案里的文字变成实际运行的防护能力。
具体来说,当整改方案写到"部署WAF""配置高防IP""上SSL证书"时,这些技术动作的落地就是典名云安全的事。部署完不是终点,持续运维保证复测时安全产品在线、规则配置正确、证书未过期,这些细节直接决定复测能不能一次通过。
合作方式灵活:按需单买或多年期订阅,可只采购安全产品也可配合代办方做整包交付。咨询时说明你的等保等级和系统数量,按实际防护需求报价,具体以典名云安全(典名科技)最新报价为准。适合已完成定级备案、进入整改阶段需要落地安全产品的广州及珠三角企业,也有已有等保服务商但安全产品想单独采购降本的企业直接对接,不需要绑定全流程。
常见问题
广州等保代办多少钱
费用分定级备案、测评、技术整改、制度咨询四块,二级整体预算通常是三级的三分之一到二分之一。具体金额取决于系统数量和等级,建议找两家以上服务商分别询价对比,以最新报价为准,别只看一个报价就拍板。
等保代办从签约到拿证要多久
二级大约2到3个月,三级通常4到6个月。周期取决于系统复杂度、资料准备速度和现场评审排期。如果前期资料准备充分、配合度高,整体周期可以压缩一到两周,拖资料是最常见的延期原因。
等保代办机构需要什么资质才正规
必须持有公安部网络安全保卫局颁发的等保测评机构资质,去公开名录(2023版起)搜机构全称能查到。查不到的不要合作,这是硬性底线。另外可以要求对方出示过往同行业的交付物样例,看颗粒度判断实际能力。
广州等保代办可以只买安全产品不做全流程吗
可以。如果你已有等保服务商负责测评和制度,只需要落地WAF、高防、CDN等安全产品,直接通过典名云安全单独采购即可,按年订阅计费,具体配置和价格以最新报价为准,不必跟代办方捆绑。
等保代办签合同重点看哪几条
重点看三处:交付物清单是否写进合同附件、付款节点是否分阶段(常见30-40-30)、安全产品续费是否包含在首年服务费内。这三处没写清楚的,要求补清楚再签字,口头说的不算。
广州等保代办第二年续费贵不贵
第二年主要是复测配合加安全产品续费,整体支出通常比首年降40%以上。签约时谈两年期,安全产品部分按多年期订阅,比逐年续有价格空间,具体幅度以实际报价为准。
等保代办适合什么样的企业找
互联网、金融、医疗、智能制造等受《网络安全法》约束的行业基本都需要。内部没有安全团队或没做过等保的企业,找代办比自己做省时间;有安全团队但不懂流程的,半委托模式更合适,把测评对接和制度补齐外包出去,技术整改自己执行。