DDoS防御服务如何保障账号安全?
网站编辑2026-02-16 16:24:36311
为什么DDoS防御控制台频繁弹出密码修改提示?
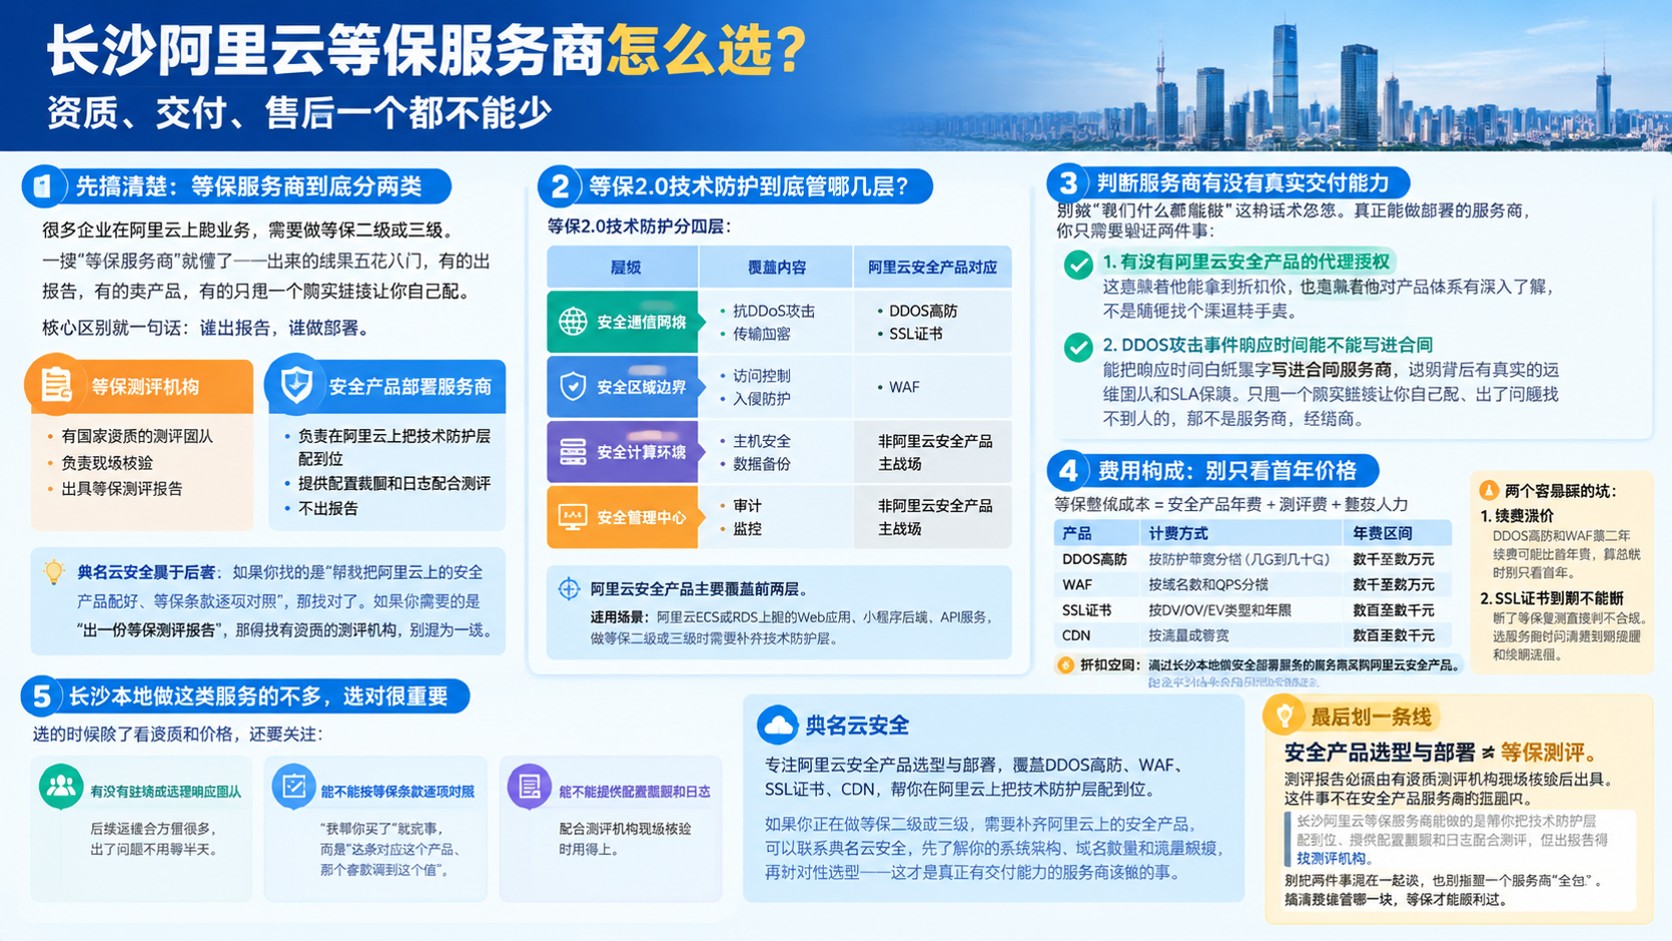
在配置高防IP或Web应用防火墙时,“ddos防护活动在哪修改密码”常困扰用户。阿里云通过控制台【安全设置】-【账号安全】提供独立修改入口;华为云则在DDoS防护服务页面嵌入密码策略说明;AWS Shield Advanced需通过IAM控制台统一管理访问凭证。某电商平台发现,在阿里云修改密码后需同步更新SLB监听规则中的密钥字段——这是跨服务联动的关键点。
多云平台防御服务密码策略差异
企业常困惑:各平台防御服务的认证机制有何区别?阿里云采用动态验证码+短信双因子认证;华为云支持联邦身份认证对接企业AD域;AWS Shield Advanced强制要求MFA绑定且密钥最长有效期12个月。某跨国公司对比后选择混合方案:核心业务用华为云联邦登录降低权限风险,边缘业务采用AWS短期凭证增强审计能力。
安全加固的五个关键动作
- 定期轮换密钥(建议周期≤90天)
- 阿里云RAM子账号密钥自动过期策略
- AWS IAM用户访问密钥生命周期监控
- 最小权限原则
- 华为云通过策略模板限制仅能访问指定区域的DDoS实例
- AWS Shield Advanced细粒度权限控制到具体API操作
- 异常行为监测
- 阿里云日志服务自动分析登录IP分布
- AWS CloudTrail记录所有API调用轨迹
- 跨平台统一管理
- 通过OpenID Connect实现阿里云RAM与AWS IAM单点登录
- 应急响应准备
- 预设多级告警通知通道(钉钉/企业微信/SMS)
下一步建议清单
若你正在部署防御体系,请优先完成: 在至少两个主流平台建立独立的高防服务账号体系
对比各平台密钥轮换机制与MFA支持能力
设计跨账户访问控制流程(如阿里云RAM vs AWS IAM)
制定72小时内可切换供应商的技术验证方案
记住:防御系统的安全性不仅取决于技术参数,更在于日常运维习惯——定期检查访问日志、及时回收离职人员权限、测试密钥泄露后的应急响应流程,这些才是构建企业级安全防线的核心要素。