阿里云ddos防护推荐在哪里设置:多云架构下的防御策略解析
网站编辑2026-05-21 12:24:21169
企业在面对网络攻击时,常困惑于阿里云ddos防护推荐在哪里设置。这不仅是配置路径的问题,更是安全架构设计的核心。许多团队误以为只需在控制台勾选一个选项即可高枕无忧,结果在遭遇大规模流量冲击时,业务依然中断。实际上,主流云平台如阿里云、华为云、腾讯云及AWS,均将DDoS防护分为基础清洗与高级防护两层。基础防护通常随云主机自动开启,而高级防护则需要通过特定的网关或独立实例进行流量牵引。理解这一机制,是构建弹性防御体系的第一步。
基础防护的默认开启与隐性成本
很多用户询问为何未显式购买却仍有防护能力,这是因为各大厂商普遍提供免费的DDoS基础防护。例如,阿里云为ECS实例免费提供最高5Gbps的清洗能力,华为云裸金属服务器同样具备类似的基础阈值。这种“隐形”保护往往被忽视,导致用户在流量稍大时便产生焦虑。然而,免费防护存在局限性,它仅能应对中小规模攻击,且一旦触发封禁,可能影响正常业务访问。据各厂商官方文档说明,基础防护主要依赖运营商侧的链路冗余和云端的基础过滤规则。对于初创企业或非核心业务,合理利用这一免费额度,结合应用层的限流策略,足以覆盖日常风险。但需注意,若业务处于行业风口,免费额度的瞬间耗尽可能导致服务不可用,此时需提前规划升级方案。

高级防护的入口选择:高防IP与云盾的区别
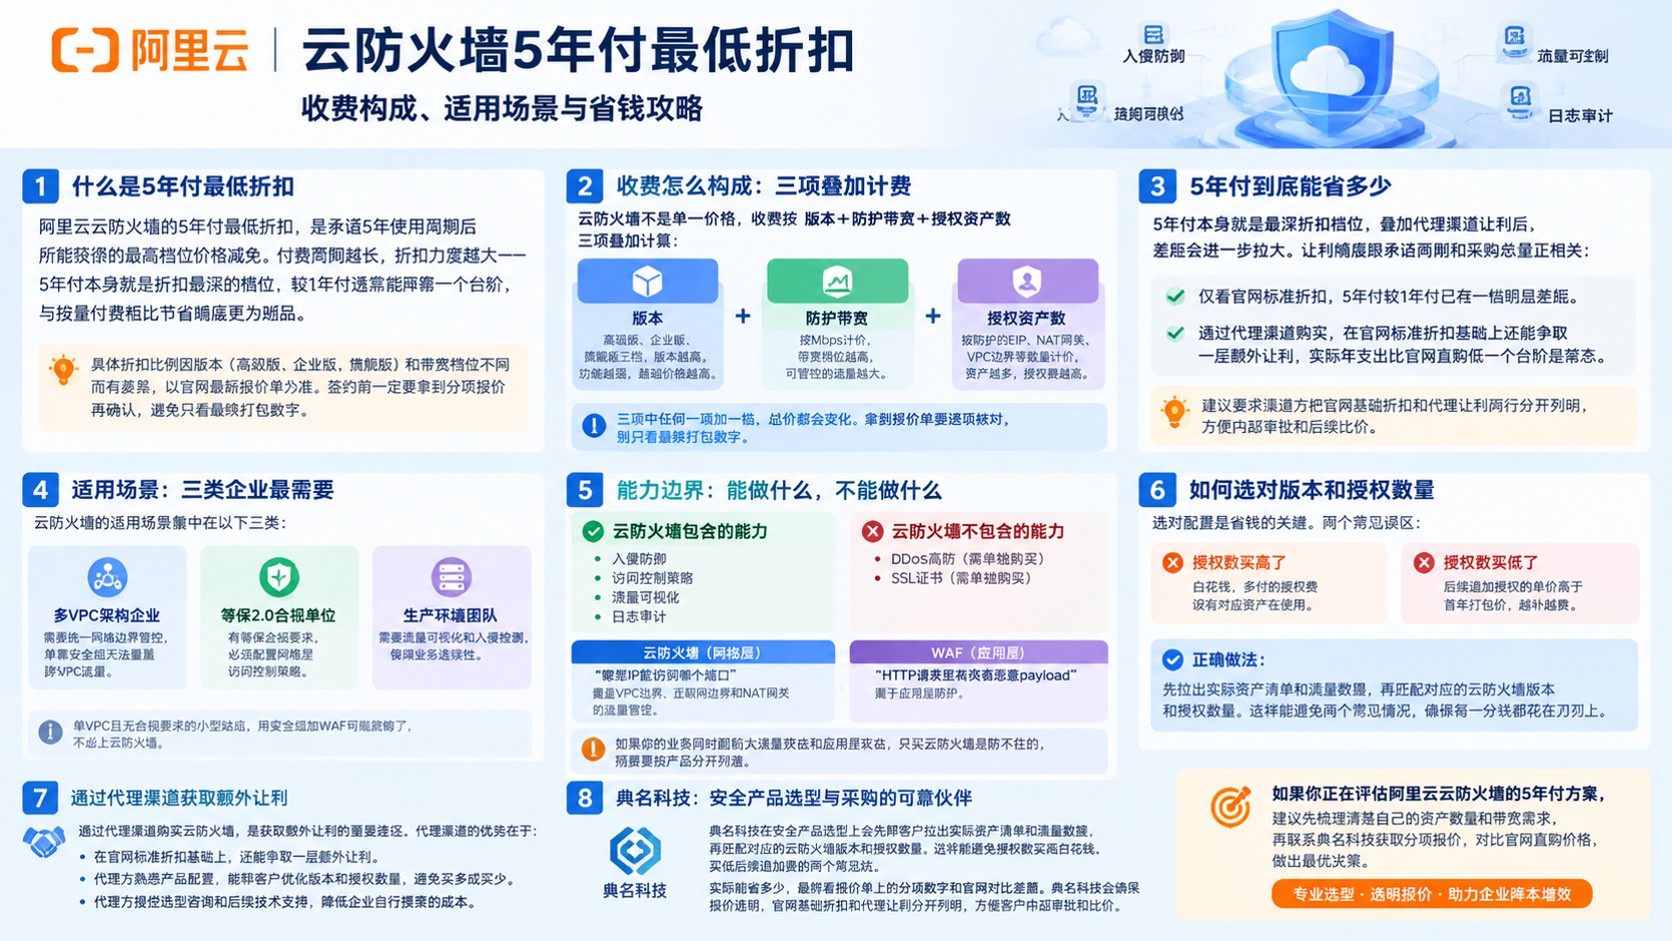
当免费额度无法满足需求时,阿里云ddos防护推荐在哪里设置的答案指向了更专业的产品模块。目前主流方案包括高防IP(High Defense IP)和云防火墙/安全中心的高级版。高防IP适用于游戏、直播等高并发场景,其原理是将域名解析至高防IP地址,由防护集群清洗后再回源至真实服务器。相比之下,阿里云的云盾DDoS高防BGP或国际版,以及腾讯云的DDoS防护高级版,提供了更细粒度的黑白名单控制和自定义规则。华为云的高防IP则强调与VPC(虚拟私有云)的深度集成,支持一键切换流量调度。选型关键在于业务架构:若应用已容器化或微服务化,直接绑定高防IP可能带来改造成本;此时,部分厂商提供的“透明接入”模式或基于WAF(Web应用防火墙)联动防护的方案更为适宜。务必测试DNS切换对用户体验的影响,确保清洗过程中的延迟增加在可接受范围内。
混合云环境下的统一安全管理痛点
对于采用多云策略的企业,分散的安全管理成为巨大挑战。阿里云ddos防护推荐在哪里设置在多账号、多地域场景下,容易形成配置盲区。例如,核心数据库在阿里云,前端应用在AWS,若缺乏统一的监控视图,很难判断攻击源头及扩散路径。目前,阿里云的安全中心支持跨账号资源纳管,AWS通过Security Hub整合威胁情报,Azure Security Center也提供类似的集中化管理功能。但在实际操作中,不同厂商的API接口和日志格式差异较大,手动同步策略效率极低。建议引入第三方SASE(软件定义广域网与安全访问服务)平台或自建SOAR(安全编排自动化与响应)系统,通过标准化协议对接各云厂商的安全组件。这样不仅能实现策略的统一下发,还能在检测到异常流量时,自动触发多云环境的协同清洗动作,提升整体响应速度。
合规性与国产化替代中的防护考量
随着数据安全法及信创要求的推进,防护设施的部署位置和数据流向受到严格监管。在使用阿里云ddos防护推荐在哪里设置进行决策时,需考虑数据主权问题。国内厂商如阿里云、华为云、天翼云,其高防节点均位于境内,符合数据不出境要求。而使用AWS Global Accelerator或Cloudflare等国际服务商时,流量可能经过境外节点,这在金融、政务等行业属于合规红线。此外,国产化芯片实例(如ARM架构)在高防接入时的兼容性也需验证。部分早期高防产品对特定指令集优化不足,可能导致回源性能下降。建议在采购前,要求厂商提供针对国产CPU实例的性能测试报告。同时,关注防护产品的等保三级认证情况,确保所选服务满足行业审计标准。合规不仅仅是技术达标,更是业务连续性的法律保障。
实战建议:从测试到自动化的演进路径
最终,阿里云ddos防护推荐在哪里设置没有唯一的标准答案,只有最适合当前阶段的方案。初期,建议充分利用云厂商提供的免费模拟攻击测试工具,验证现有架构的脆弱点。中期,根据业务增长曲线,逐步引入按量付费的高防IP,避免一次性大额投入造成的资源浪费。长期来看,应建立基于零信任架构的安全体系,将DDoS防护融入身份认证、微隔离等环节。值得注意的是,所有配置变更都应纳入CI/CD流程,通过Terraform或Ansible等基础设施即代码(IaC)工具管理,防止人为误操作导致防护失效。定期审查防护日志,识别新型攻击特征,并动态调整清洗阈值。记住,安全是一个持续迭代的过程,而非一劳永逸的设置。