企业如何通过多云风险识别定价模型控本?
网站编辑2026-02-23 12:55:38176
多云环境下的风险识别成本为何总超预期?
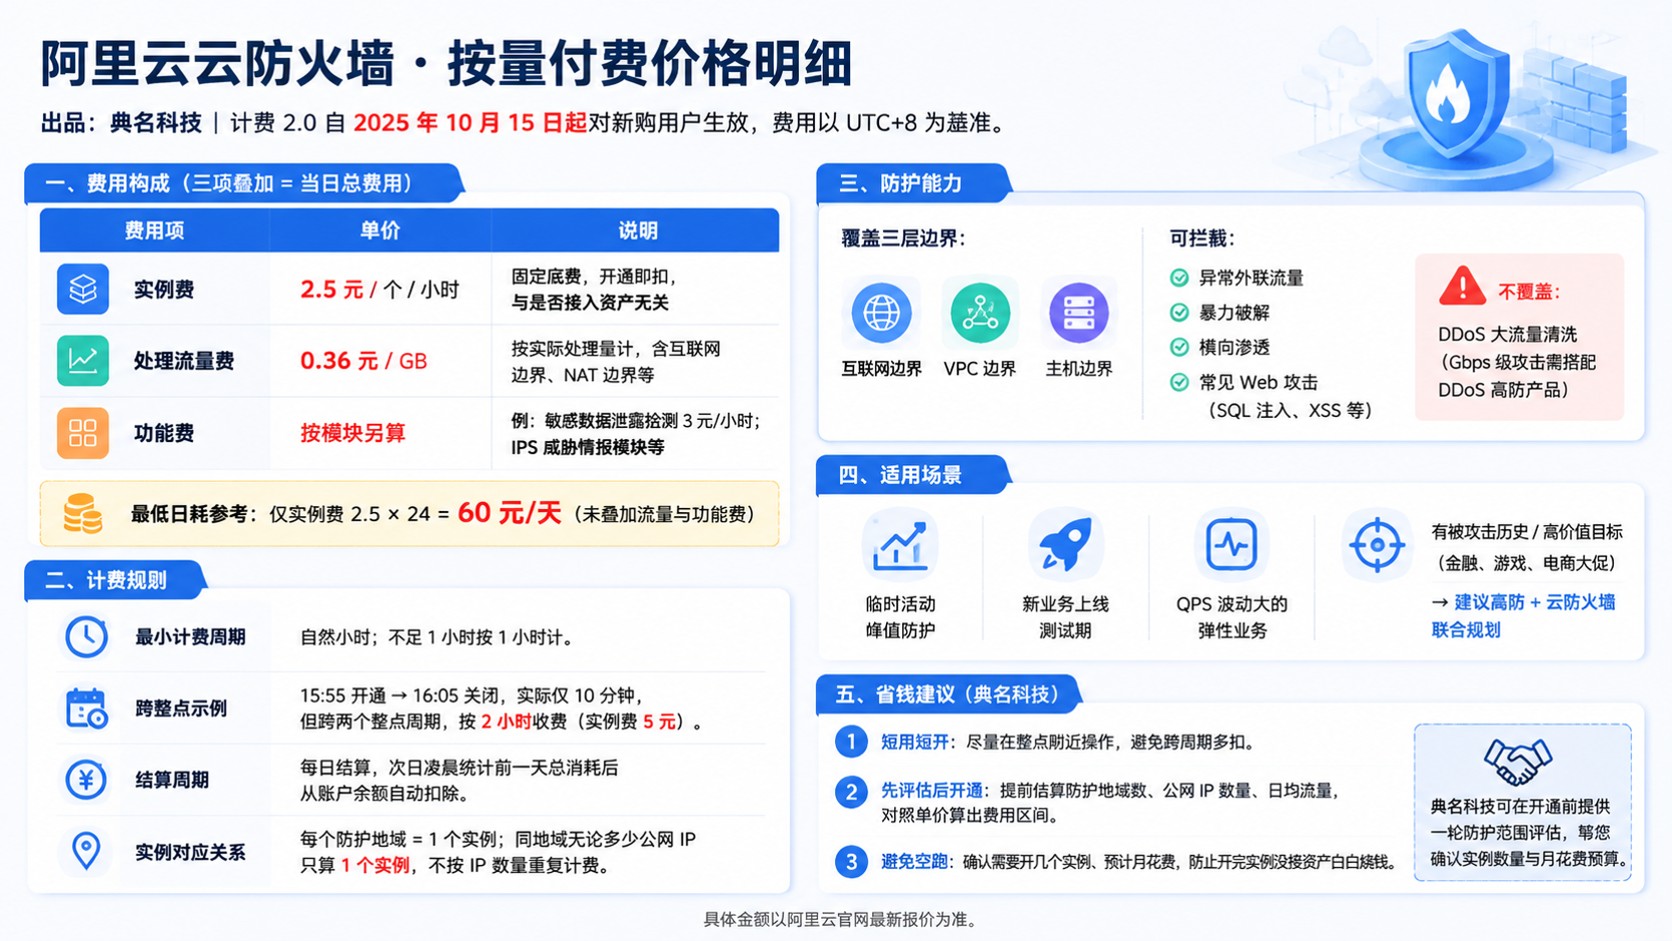
很多客户在部署阿里云Web应用防火墙(WAF)时发现“风险识别价格表”远高于预期。这源于不同厂商计费颗粒度差异:阿里云按防护域名数+QPS峰值收费(如基础版50元/域名/月),而华为云采用防护带宽+攻击次数双维度计费(某政务项目实测年成本高20%)。关键区别在于——AWS Shield Standard免费覆盖基础DDoS防护但高级威胁需额外购Amazon GuardDuty(约$0.6/GB),这种模式更适合突发型业务。
风险识别服务能否实现跨平台统一管理?
这是混合云架构客户的典型困惑。当业务同时运行在阿里云OSS与AWS S3时,安全事件需分散在两个控制台查看日志——这正是某电商客户每年多支付30万元人力成本的原因。建议通过开源SIEM工具(如Elastic SIEM)或各厂商原生方案整合:阿里云SLS+日志服务能对接华为云LTS数据源(参考《天翼云日志治理白皮书》),而AWS CloudTrail可与Azure Security Center联动分析威胁情报。
国产化替代场景如何评估风险识别性价比?
信创项目常陷入"国产=高价"的认知误区。以政务系统迁移为例:阿里云WAF支持国产化芯片实例(倚天710架构),报价比X86同配置低15%;而华为擎天架构下的Anti-DDoS服务因硬件定制化导致单价高出40%。某省级医保平台实测表明,在同等防护等级下(T级流量清洗能力),采用异构部署方案(阿里+华为)比单一国产化方案节省18%年度预算——前提是业务能容忍跨平台配置复杂度增加20%。
企业选型前必须验证的3个关键指标
- 计费触发阈值:确认免费额度是否覆盖基线流量(如阿里云WAF每月赠送2万次请求分析)
- 响应延迟:测试AI检测模型更新速度(AWS GuardDuty通常滞后4小时 vs 阿里分钟级更新)
- 合规适配性:核查是否满足行业监管要求(如金融级需具备PCI DSS认证)
建议先在沙箱环境模拟真实攻击流量进行7天基准测试——某制造业客户通过此方法发现AWS方案在SQL注入防御上误报率高出35%,最终选择混合部署方案降低运维负担。
决策建议
若当前"风险识别价格表"已成预算黑洞,请立即执行:- 将静态资源防护迁至CDN厂商边缘计算节点- 对低价值资产采用基础版策略而非全量高级检测- 每季度用第三方审计工具交叉验证账单明细
记住:真正的安全成本优化不在于追逐最低报价单——而是构建匹配业务特性的动态防护体系。