阿里云风险识别功能启用全攻略:从定位到实战优化
网站编辑2025-11-11 14:13:33102
一、风险识别功能定位解析
阿里云将风险识别能力深度集成在多个产品矩阵中:- Web应用防火墙(WAF):通过流量特征库实时拦截恶意请求- 云安全中心:基于机器学习分析异常登录行为- DDoS防护:自动识别并清洗异常流量攻击- 数据库审计:监控SQL注入等高危操作
这三个核心模块构成纵深防御体系,在控制台"安全管理"导航栏下即可找到入口。建议新用户优先开启WAF基础版进行试用验证。
二、实战配置关键步骤
访问控制台
在阿里云官网顶部导航点击「控制台」>「产品与服务」>「网络与安全部门」>「Web应用防火墙」创建防护策略
日志分析配置
在"访问日志"模块中:- 设置按IP地址维度统计异常请求量
- 配置日志转存OSS自动归档策略
- 启用威胁情报关联分析
高级防护调优
对于电商类业务:- 自定义规则添加商品抢购特征词库
- 设置验证码触发阈值(建议单IP每分钟50次)
- 配置缓存集群分担突发流量
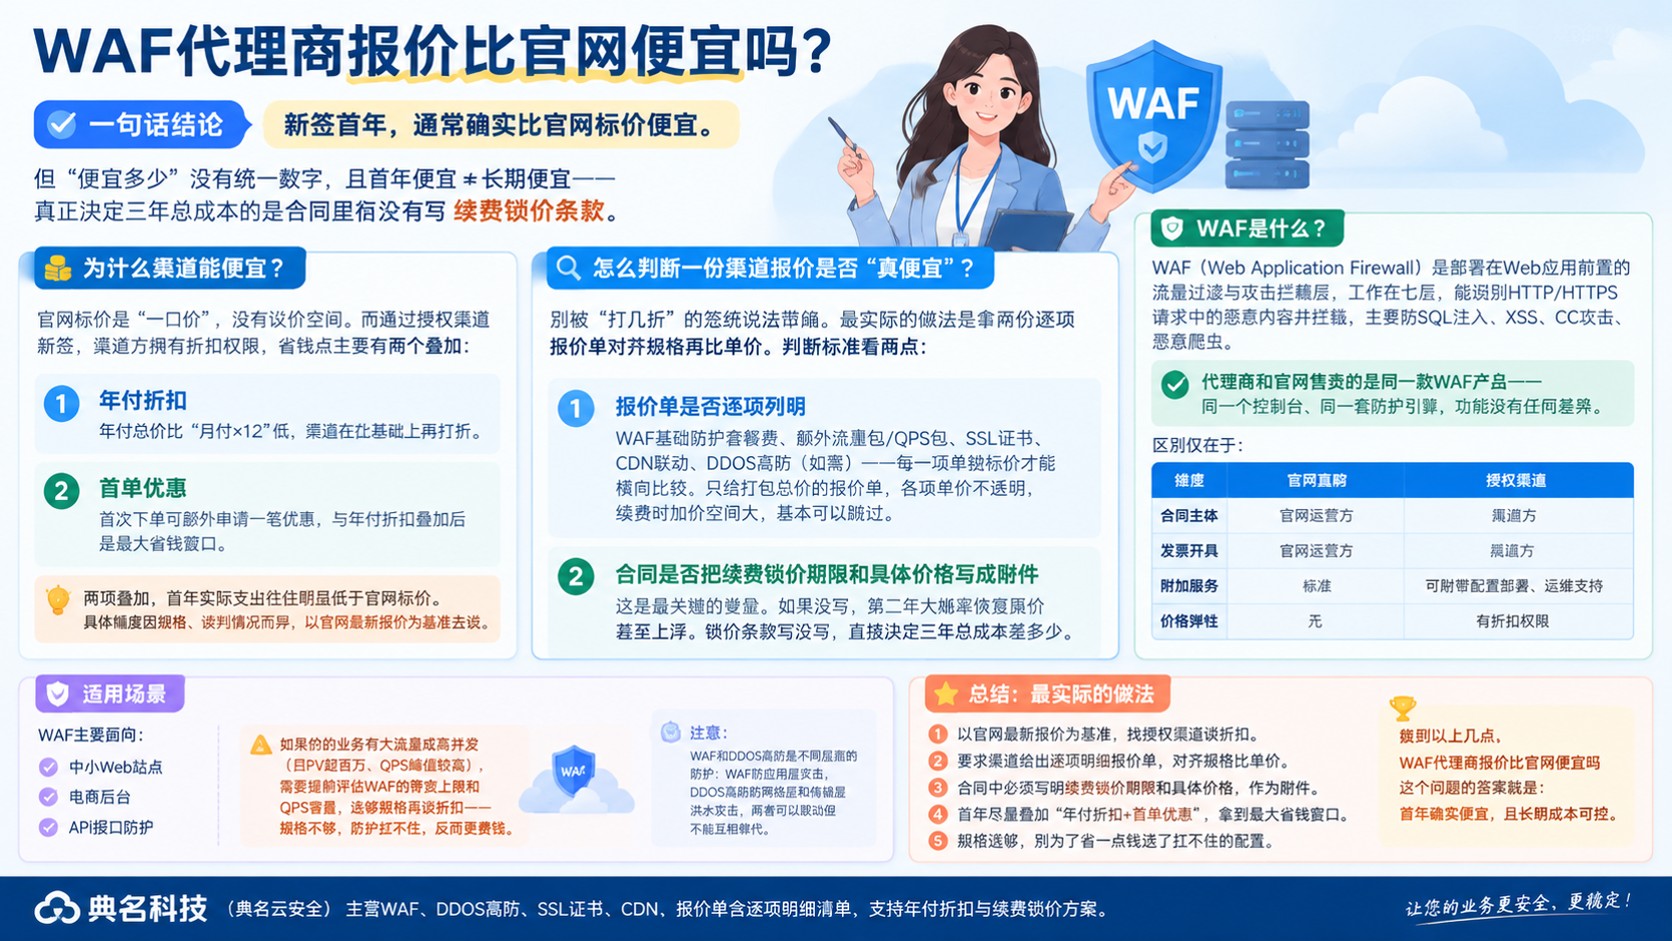
三、典名科技赋能价值点
当企业遇到复杂场景时:- 多层防御体系搭建:典名科技可提供WAF+CDN+高防IP的协同方案设计- 误拦截修复服务:通过历史流量数据分析优化白名单策略- 合规性审计支持:根据等级保护2.0标准定制检测报告模板
某跨境支付平台案例显示,在典名科技指导下完成以下优化:1. 建立API接口签名验证机制2. 配置地域访问控制策略(屏蔽高危地区IP)3. 实施分级响应预案(不同攻击强度对应不同清洗方案)
四、成本控制技巧分享
资源包采购建议:
- 标准型套餐适合中小网站日常防护需求
- 专业型套餐包含API调用量配额更划算
使用限制规避:
- 每个域名最多绑定3个CNAME记录
- 自定义规则每月更新次数上限为50次
性能监控要点:
- 定期检查后端服务器负载率变化
- 监控HTTPS证书有效期状态
五、常见问题解决方案库
| 场景 | 解决方案 |
|---|---|
| 正常业务请求被拦截 | 检查自定义规则匹配条件是否过于宽松 |
| 日志无法下载 | 确认OSS存储空间配额是否充足 |
| 报警信息过载 | 调整报警频率阈值为平均值的120% |
通过系统性配置和持续优化调整,企业可将恶意请求拦截率提升至98%以上。对于需要定制化安全方案的企业用户,典名科技提供7×24小时专家支持团队,在漏洞应急响应方面平均缩短故障恢复时间60%以上。