阿里云DDoS防护返利记录信息内容全解析
网站编辑2025-07-30 18:25:41113
在云计算和网络安全领域,阿里云DDoS防护服务因其高性价比和稳定性备受企业青睐。然而,许多用户在使用过程中,对“阿里云DDoS防护返利在哪里看到记录信息内容”这一问题存在疑问。本文将结合阿里云官方操作流程,深入解析返利信息的查询逻辑、防护服务的核心功能,以及如何通过监控系统全面掌握资产安全动态,帮助用户高效管理网络安全资源。

阿里云DDoS防护服务的核心价值
DDoS攻击作为网络攻击的典型形式,其特征是通过海量请求淹没目标服务器,导致服务中断。阿里云DDoS原生防护通过流量清洗、智能路由等技术,为企业提供实时防御能力。根据官方数据,该服务可防御高达TB级的流量攻击,且响应速度低于毫秒级。
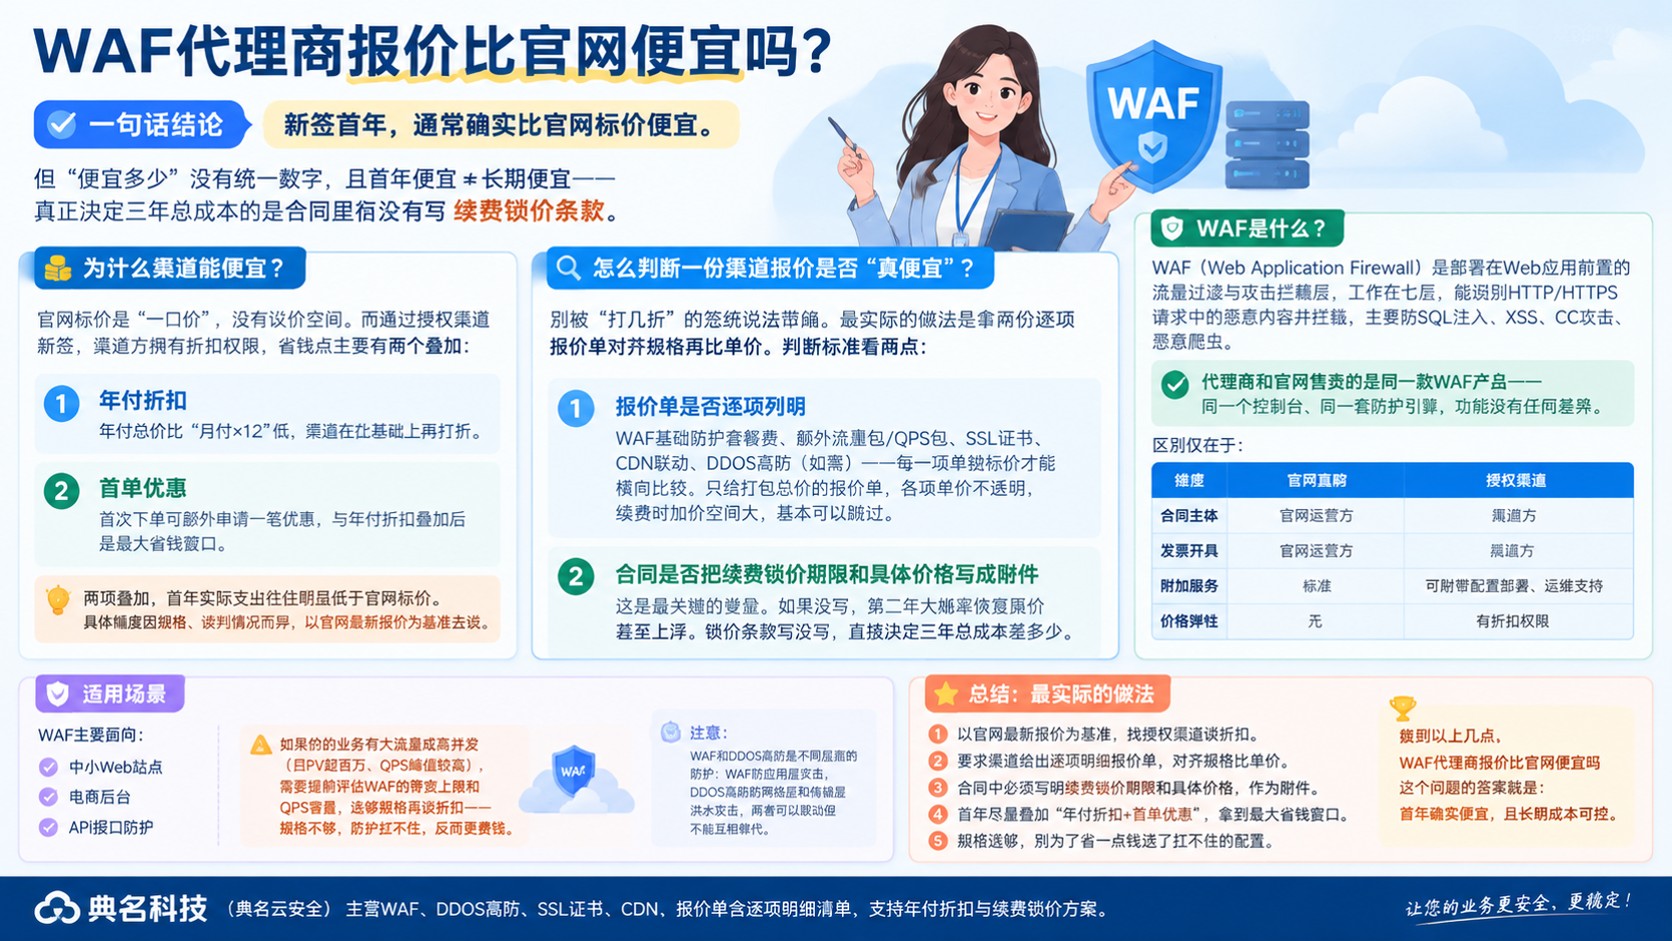
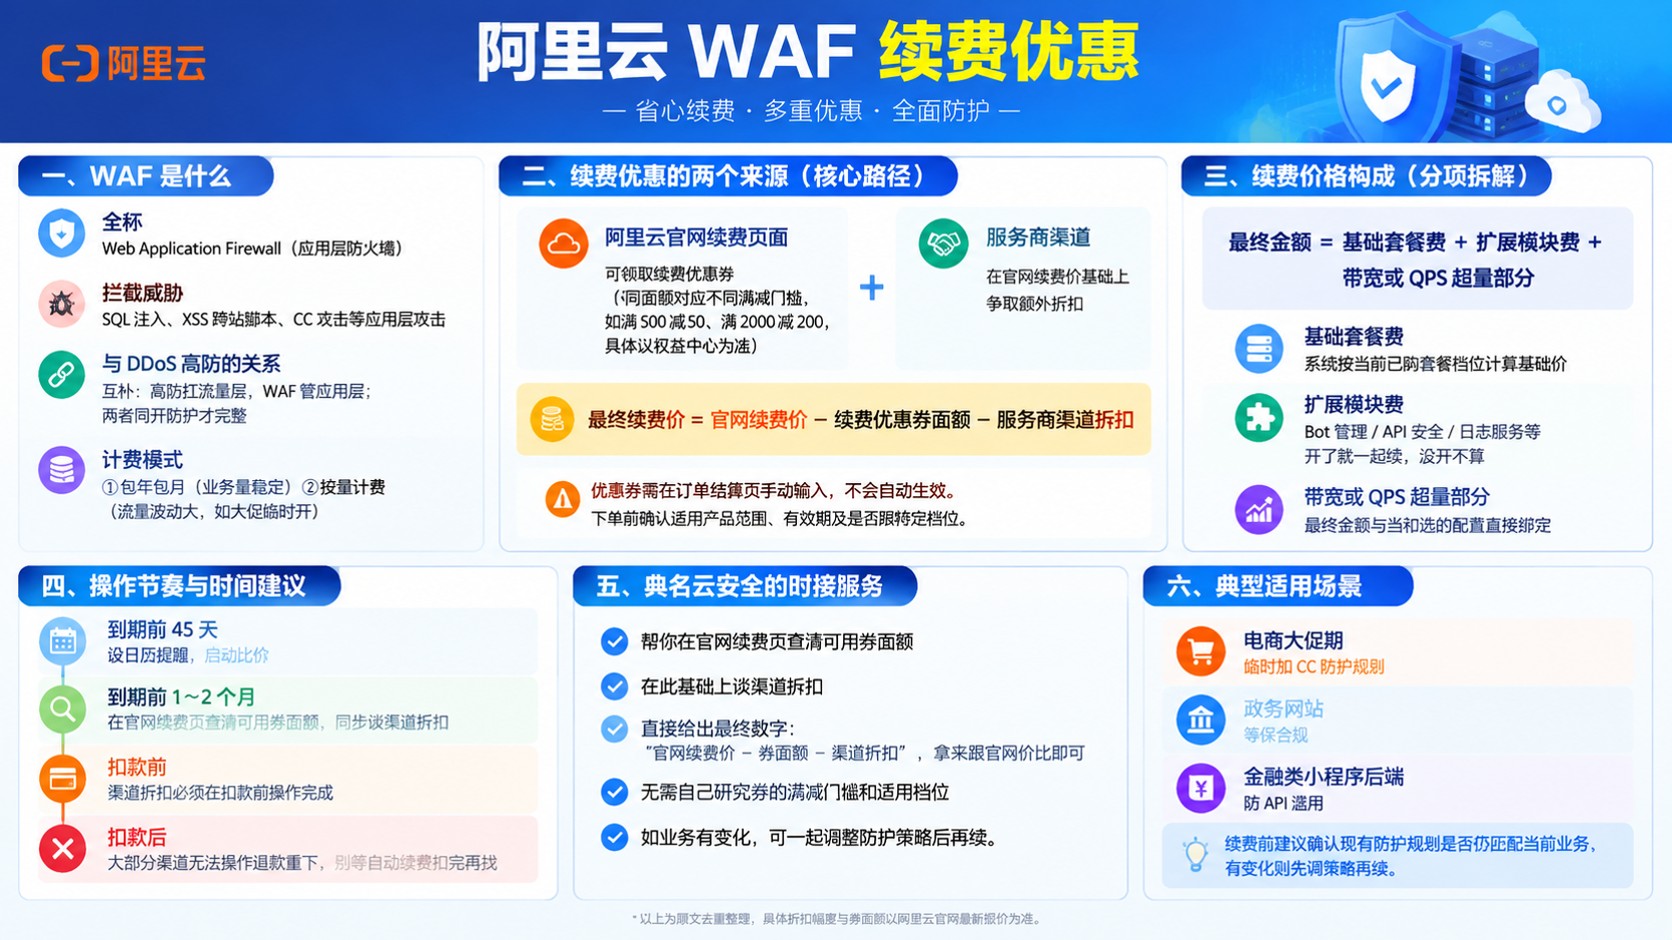
值得注意的是,阿里云在推广DDoS防护服务时,会通过合作渠道提供返利激励。例如,用户通过指定渠道购买企业版实例时,可享受15%左右的返现优惠。但需要强调的是,返利记录并非直接体现在防护控制台,而是由合作方通过账单或对账单形式提供。用户若需了解具体返利明细,建议直接联系阿里云客服或合作代理机构,获取完整账务记录。
如何查看DDoS攻击事件记录
虽然返利记录无法在防护控制台直接查询,但阿里云提供了完善的攻击事件追踪功能。用户可通过以下步骤操作:
- 登录流量安全控制台:进入阿里云管理控制台,选择“网络安全>DDoS原生防护>攻击分析”模块。
- 筛选攻击事件:在攻击分析页面,用户可自定义时间范围(近30分钟至30天),或选择预设的1天、7天等时间段。系统会展示所有防护资产的攻击记录,包括攻击类型(目前仅支持流量型)、攻击峰值、防御成功率等关键指标。
- 分析攻击详情:点击具体事件,可查看攻击源IP、流量趋势图及防御策略执行情况。例如,某次CC攻击可能伴随异常请求频率,系统会自动触发限流规则并记录响应过程。
这一功能的价值在于,它不仅帮助用户验证防护效果,还能为后续优化安全策略提供数据支撑。例如,若某地域频繁遭遇特定类型的攻击,企业可针对性调整防护规则或增加弹性带宽。
安全报表与流量监控的深度应用
除了攻击事件记录,阿里云还提供了多维度的流量监控报表。用户可通过“实例管理>业务监控”页面,查看以下信息:
- 总流量趋势:包括入方向流量、出方向流量及数据包统计,帮助识别异常流量波动。
- 防护IP详情:针对每个防护IP,系统会展示其带宽占用、攻击次数及防御耗时等指标。
- 历史对比分析:通过对比不同时间段的数据,用户可评估防护策略的有效性。例如,某次升级防护规则后,攻击拦截率从85%提升至98%,说明策略调整显著提升了防御能力。
这些数据对于企业优化IT预算至关重要。例如,若某业务高峰期流量波动较大,但攻击事件极少,可适当降低防护等级以节省成本;反之,则需加强资源投入。
总结
阿里云DDoS防护服务通过技术实力与灵活的商务政策,为用户构建了坚实的网络安全防线。尽管返利记录需通过合作渠道获取,但其提供的攻击分析与流量监控功能,已足够支撑企业全面掌握资产安全状态。建议用户定期查看攻击事件记录,结合安全报表优化防护策略,同时通过官方渠道确认返利政策,最大化投资回报。在云计算时代,唯有将技术能力与运营智慧相结合,方能实现真正的安全价值。